Eén tijdlijn · AI-advies · Microsoft 365

Stop met eindeloos klikken door Microsoft-beheerportalen

Alle securitymeldingen en logboeken op één tijdlijn.

AlertControl voor Microsoft 365 zet de beveiligingsgebeurtenissen uit Microsoft Entra ID, Exchange Online, SharePoint, OneDrive en Microsoft Defender onder elkaar op één tijdlijn, met de ernst erbij. AI-advies vertelt je in gewone taal wat je eerst aanpakt. Alleen-lezen, vanaf €10 per maand.

Minder zoeken. Sneller risico's herkennen. Meer controle.

Vereist minimaal 1 gebruiker met Microsoft Entra ID P1 of Microsoft 365 Business Premium. Welke licentie heb ik nodig?

9 Microsoft-bronnen op één tijdlijn
AI Advies met één klik
€10 Per maand
AlertControl · Tijdlijn
  1. 09:41 Sign-ins Geslaagde aanmelding uit het buitenland Hoog
  2. 09:12 Exchange Nieuwe inbox-regel aangemaakt Hoog
  3. 08:55 Entra ID Account toegevoegd aan beheerdersrol Hoog
  4. 08:30 Defender Securitymelding: verdachte e-mail Medium
  5. 08:02 SharePoint Anonieme deellink gemaakt Medium
✦ AI-advies Aandacht nodig · 3 bevindingen

Wat er gebeurde, op volgorde

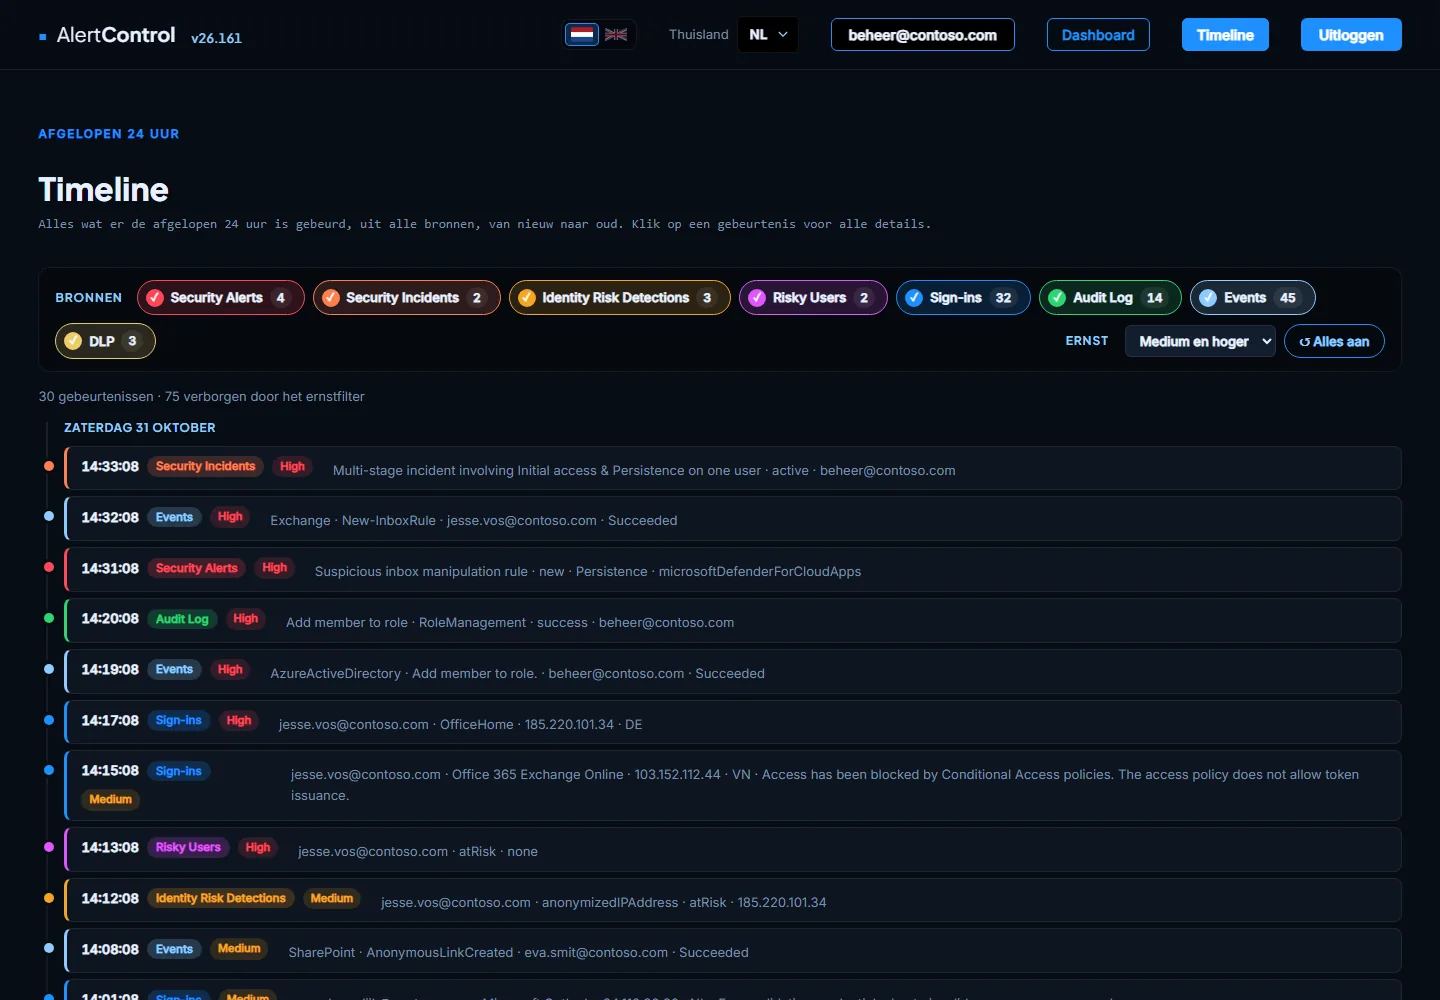
Een incident, een nieuwe inbox-regel, een rolwijziging en een aanmelding uit het buitenland: op de tijdlijn staan ze onder elkaar, met de bron en de ernst erbij. Zo zie je het verband in één oogopslag.

De AlertControl-tijdlijn met gebeurtenissen uit Security Incidents, Events, Security Alerts, Audit Log, Sign-ins en Risky Users, van nieuw naar oud, met de ernst per gebeurtenis
Voorbeeld met fictieve gegevens van de fictieve organisatie Contoso.

Microsoft heeft de logboeken.
AlertControl geeft je het overzicht.

Normaal zoek je in drie of meer portalen naar wat er gebeurde. AlertControl zet alles op één tijdlijn, geeft elke gebeurtenis een ernst en vertelt met AI-advies wat je eerst aanpakt.

🕒

Eén tijdlijn voor alle bronnen

Aanmeldingen, wijzigingen in Entra ID, activiteit in Exchange en SharePoint, Defender-meldingen en DLP onder elkaar, van nieuw naar oud. Zet bronnen aan of uit en klik op een gebeurtenis voor alle details.

Meer hierover →
✨

AI-advies met één klik

Een beoordeling van je securitystatus in gewone taal: wat er aan de hand is, waarom het belangrijk is en welke stappen je zet.

Meer hierover →
🎚️

Ernst per gebeurtenis

Elke gebeurtenis krijgt een ernst, van informatief tot hoog. Kies medium en hoger en je ziet alleen wat aandacht vraagt.

🌍

Inlogs uit het buitenland

Aanmeldingen buiten je thuisland, geslaagd of geblokkeerd, met de reden van Microsoft en het resultaat van Conditional Access.

Meer hierover →
🛡️

Securitymeldingen en risico's

Meldingen en incidenten uit Microsoft Defender en risicodetecties uit Entra ID Protection, op dezelfde tijdlijn als de rest.

🔑

MFA en wachtwoorden

Per gebruiker of MFA is geregistreerd, de laatste aanmelding en de laatste wachtwoordwijziging. Gebruikers zonder MFA staan bovenaan.

Meer hierover →
💤

Inactieve accounts

Zie welke accounts al maanden niet zijn gebruikt, zodat je ze kunt opruimen voordat iemand anders ze gebruikt.

Meer hierover →
📊

Microsoft Secure Score

Je score van Microsoft en de verbeterpunten met de meeste winst eerst, met een link naar de juiste plek.

Meer hierover →
💧
Professional en Enterprise

Have I Been Pwned

Controle op bekende datalekken voor alle e-mailadressen in je tenant.

📬
Professional en Enterprise

Wekelijkse rapportage

Iedere week een helder overzicht van je Microsoft 365-beveiliging per e-mail.

Alle bronnen, één scherm

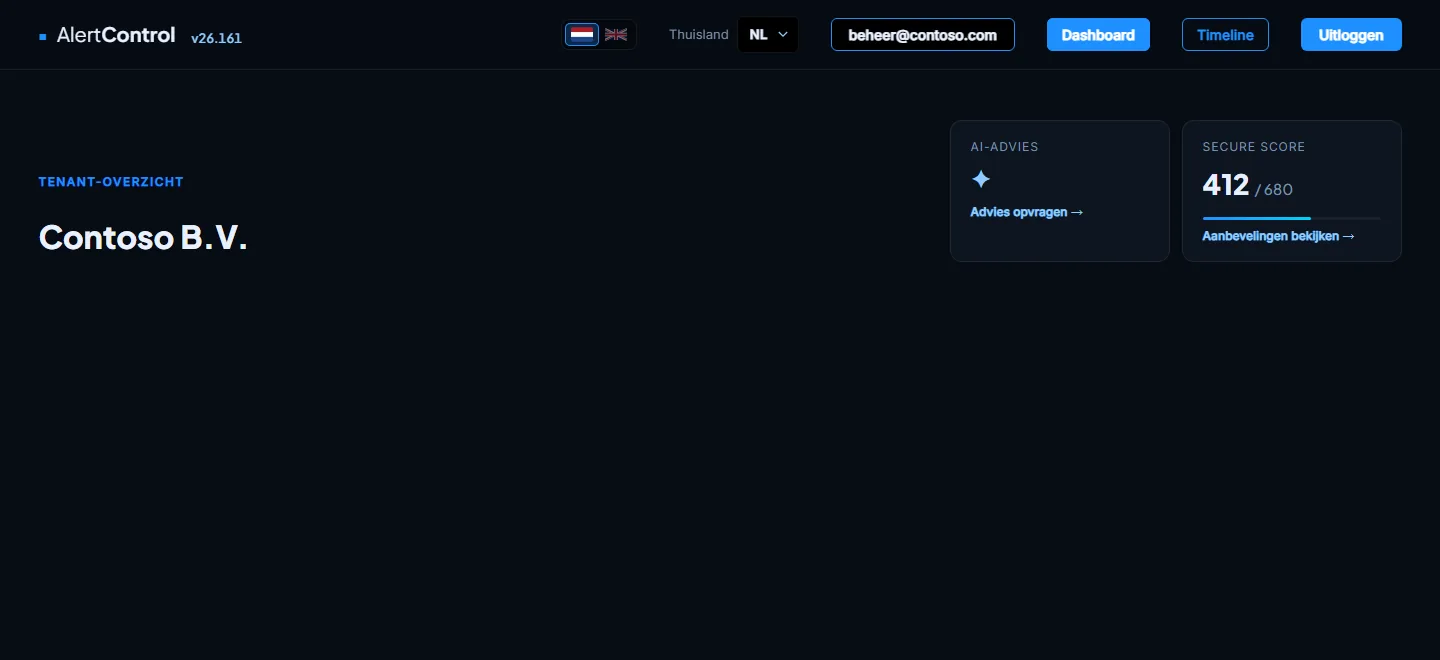
Per bron een tegel met het aantal meldingen, en bovenaan de Secure Score en het AI-advies. Kies de periode en de ernst, en klik door naar de details.

Het AlertControl-dashboard met tegels voor Security Alerts, Incidents, Identity Risk Detections, Risky Users, Sign-ins, Audit Log, Gebruikers & MFA, Events en DLP, met de Secure Score en AI-advies bovenaan
Voorbeeld met fictieve gegevens van de fictieve organisatie Contoso.

Drie portalen, één vraag: wat is er gebeurd?

  • Aanmeldingen staan in Microsoft Entra
  • Mailbox- en bestandsactiviteit in Microsoft Purview
  • Securitymeldingen in Microsoft Defender

Wie wil weten wat er in de tenant gebeurde, klikt zich door losse portalen met elk een eigen zoekscherm en legt zelf de puzzel. AlertControl zet alles op één tijdlijn, met de ernst erbij, en AI-advies vertelt je wat je eerst aanpakt.

30 dagen gratis proberen
Zonder AlertControl

Drie portalen doorzoeken en zelf het verband leggen

Met AlertControl

Eén tijdlijn → ernst per gebeurtenis → AI-advies met stappen

Ontwikkeld voor elke organisatie met Microsoft 365

🏢

MKB & Groot-MKB

Bedrijven die Microsoft 365 gebruiken maar geen dedicated securityteam hebben.

🏥

Zorginstellingen

Ziekenhuizen, VVT, GGZ en jeugdzorg met strikte privacyeisen. Speciaal tarief beschikbaar.

🎓

Onderwijs

Primair, voortgezet, MBO en HBO. Aangepast tarief op aanvraag.

⚙️

Beperkte IT-capaciteit

Basiskennis van Microsoft 365 is genoeg: alles wordt voor je uitgelezen, samengevat en inzichtelijk gepresenteerd. Geen kennis in huis? Onze partner LinkSecure helpt je verder.

👨‍💻

IT-beheerders

Rapportage voor klanten of eigen omgeving, zonder technische ballast of handmatig logboeken doorzoeken.

Alles op één tijdlijn vanaf €10 per maand

AI-advies zit in Business en hoger, vanaf €25 per maand. Je betaalt per gebruikersbundel, niet per gebruiker.

Starter
Tot 25 gebruikers
€ 10/maand
  • ✓ Alle security-logboeken
  • ✓ Dashboard en tijdlijn
Activeren
Professional
Tot 250 gebruikers
€ 92/maand
  • ✓ Alle security-logboeken
  • ✓ Dashboard en tijdlijn
  • ✓ AI-advies
  • ✓ ISO/NEN audit documentatie
  • ✓ Have I Been Pwned-controle
  • ✓ Wekelijkse e-mailrapportage
Activeren
Enterprise
Tot 2.500 gebruikers
€ 166/maand
  • ✓ Alle security-logboeken
  • ✓ Dashboard en tijdlijn
  • ✓ AI-advies
  • ✓ ISO/NEN audit documentatie
  • ✓ Have I Been Pwned-controle
  • ✓ Wekelijkse e-mailrapportage
Activeren

Bedragen per maand, afgerond op hele euro's. We factureren per jaar.

Gebaseerd op actieve Exchange Online-licenties · E-mailaliassen tellen niet mee

Zorg- en onderwijsinstellingen ontvangen een aangepast tarief — neem contact op

Meer dan 2.500 gebruikers? Vraag een offerte op maat

Alle tarieven en details →

AlertControl laat zien wat er gebeurt.
LinkSecure helpt je het op te lossen.

Zie je in AlertControl iets wat je niet vertrouwt, of heb je simpelweg geen tijd om elke dag te kijken? Onze partner LinkSecure, specialist in cybersecurity voor het MKB+, staat voor je klaar. Van één keer je tenant op orde brengen tot de monitoring volledig uit handen geven.

Je Secure Score omhoog

Hulp bij het inrichten en optimaliseren van je Microsoft 365-tenant, zoals MFA, Conditional Access en veilige standaardinstellingen. Zo stijgt je Secure Score en sluit je de deuren die aanvallers het eerst proberen.

Hulp bij incidenten

Een verdachte aanmelding uit het buitenland of een account dat niet meer te vertrouwen is? LinkSecure helpt je snel en rustig door het incident heen.

ISO 27001 en NIS2

Met CyberDesk begeleidt LinkSecure organisaties naar ISO 27001 en de eisen uit de Cyberbeveiligingswet (NIS2), stap voor stap en zonder papieren tijger.

Monitoring volledig uitbesteden

Liever zelf minder kijken? Geef de monitoring uit handen. De professionals van LinkSecure beoordelen dagelijks wat er in je tenant gebeurt en komen in actie als het nodig is.

Partner in cybersecurity voor het MKB+
Grip op je IT kwijt? Wij helpen je weer in controle te komen.
  • Tenant inrichten en optimaliseren
  • Incidentondersteuning
  • ISO 27001 en NIS2 met CyberDesk
  • Dagelijkse monitoring door professionals
LinkSecure.nl ↗

Alles wat je wil weten

AlertControl voor Microsoft 365 zet de beveiligingsgebeurtenissen uit Microsoft Entra ID, Exchange Online, SharePoint, OneDrive, Microsoft Defender en DLP op één tijdlijn, met een ernst per gebeurtenis. Met AI-advies krijg je in gewone taal de belangrijkste bevindingen en de stappen die je zet. AlertControl heeft alleen leesrechten en kost vanaf €10 per maand.

AlertControl leest via de officiële Microsoft-API's, alleen-lezen, deze gegevens uit je Microsoft 365-tenant:
• Security Alerts en Incidents uit Microsoft Defender XDR
• Identity Risk Detections en Risky Users uit Microsoft Entra ID Protection
• Aanmeldingen (sign-ins) met land, app, IP-adres, foutreden en Conditional Access-resultaat
• Audit Log van Entra ID: wijzigingen in gebruikers, groepen, rollen, apps en policies
• Unified audit log van Exchange, SharePoint, OneDrive en andere workloads, zoals inbox-regels, mailboxrechten, delen en downloaden
• DLP-meldingen (Data Loss Prevention)
• Gebruikers & MFA: MFA-registratie, aanmeldmethoden, laatste aanmelding en laatste wachtwoordwijziging
• Microsoft Secure Score met concrete verbeterpunten

Voor de meeste logboeken is minimaal één gebruiker met Microsoft Entra ID P1 nodig, bijvoorbeeld via Microsoft 365 Business Premium, E3 of E5. Zonder die licentie geeft Microsoft onder meer geen toegang tot aanmeldingen en security alerts; het dashboard meldt dat dan. Identity Risk Detections en Risky Users vereisen Entra ID P2, en DLP-meldingen verschijnen alleen als er DLP-beleid actief is.

Meer hierover: Welke Microsoft-licentie heb je nodig voor AlertControl?

Log op deze site in met je Microsoft-account. Een Global Administrator of Privileged Role Administrator geeft eenmalig toestemming (admin consent) voor de app AlertControl. Daarna is het dashboard direct beschikbaar voor beheerders met een beheerdersrol, zoals Global Reader of Security Reader. Je maakt zelf geen app-registratie of scripts aan. Gebeurtenissen uit de unified audit log verschijnen de eerste keer binnen 12 uur.

AlertControl krijgt alleen leesrechten via de officiële Microsoft Graph- en Office 365 Management-API's en kan geen gebruikers, instellingen of gegevens in je tenant wijzigen. Alleen beheerders met een rol die deze gegevens ook in Microsoft 365 mag zien (zoals Global Reader of Security Reader) zien de gegevens. De logboeken worden live opgehaald en niet door AlertControl opgeslagen; we bewaren alleen wie wanneer bij AlertControl inlogde en de opgevraagde AI-adviezen. Je kunt de toegang altijd intrekken door de app AlertControl te verwijderen onder Enterprise-toepassingen in Microsoft Entra ID.
Vraag je een AI-advies op, dan gaat een samenvatting van deze gegevens naar Azure OpenAI binnen Microsoft Azure. Microsoft gebruikt die niet om AI-modellen te trainen. Het opgestelde advies bewaart AlertControl, met wie het opvroeg en wanneer, zodat het later terug te lezen is.

Meer hierover: AI-advies over de beveiliging van je Microsoft 365

Dat bepaalt Microsoft. Aanmeldingen en de Entra ID-audit log zijn 30 dagen beschikbaar, gebeurtenissen uit de unified audit log en DLP-meldingen 7 dagen via de API. Op het dashboard kies je met de schuifbalk 4 uur, 24 uur, 2 dagen, 7 dagen of alles wat Microsoft bewaart. De Timeline zet alle bronnen van de afgelopen 24 uur onder elkaar, van nieuw naar oud.

Het dashboard toont per gebruiker of MFA is geactiveerd. Zo zie je direct wie nog risico loopt. Veel organisaties denken dat MFA overal actief is — in de praktijk blijkt dit vaak niet zo te zijn.

Meer hierover: MFA-status van al je Microsoft 365-gebruikers controleren

Ja, basiskennis van Microsoft 365 is nodig. Je logt in als beheerder, geeft eenmalig toestemming en moet de meldingen kunnen duiden en opvolgen. AlertControl leest alles voor je uit en zet het overzichtelijk bij elkaar. Heb je die kennis niet in huis, dan verwijzen we je graag door naar onze partner LinkSecure.nl voor 365Monitor.

Nee. AlertControl is een analysetool die kijkt naar gebruikersgedrag en beveiligingsinstellingen binnen je Microsoft 365-omgeving, niet naar virussen op apparaten.

De Secure Score is een rapportcijfer van Microsoft dat aangeeft hoe goed jouw tenant beveiligd is. AlertControl toont deze score én wat je kunt verbeteren.

Meer hierover: Microsoft Secure Score: je score en wat je kunt verbeteren

Ja. Juist deze sectoren hebben te maken met audits, persoonsgegevens en beperkte IT-capaciteit. We bieden een speciaal tarief én heldere rapportages op aanvraag.

Ja. De Cyberbeveiligingswet, de Nederlandse invulling van NIS2, verplicht organisaties die eronder vallen om grip te houden op hun digitale omgeving en verdachte gebeurtenissen tijdig te herkennen, op te volgen en te escaleren. Een significant incident moet je binnen 24 uur melden. AlertControl laat verdachte aanmeldingen, wijzigingen en alerts uit Microsoft 365 direct zien, zodat je weet wanneer je moet handelen.
AlertControl is een hulpmiddel: het maakt je organisatie niet vanzelf compliant.

Meer hierover: De Cyberbeveiligingswet (NIS2) en je Microsoft 365-omgeving

Ja. ISO 27001 en NEN 7510 (de norm voor de zorg) vragen dat je logboeken bijhoudt en actief monitort op afwijkend gedrag (beheersmaatregelen 8.15 Logging en 8.16 Monitoring). Dat geldt ook voor je cloudomgeving. AlertControl leest de security-logboeken van Microsoft 365 uit en zet ze overzichtelijk bij elkaar, zodat je bij een audit kunt laten zien dat je je cloudlogboeken bewaakt.

Inloggen, toestemming geven, klaar

Na het inloggen leest AlertControl je tenant direct in. Je ziet per bron de voortgang; de meeste bronnen staan er binnen enkele seconden.

Het laadscherm van AlertControl: de bronnen worden een voor een ingelezen tot 100%
Voorbeeld met fictieve gegevens van de fictieve organisatie Contoso.
🔐

Direct inzicht in jouw tenant

Log in met je Microsoft-werkaccount, verleen eenmalig alleen-lezen toestemming en bekijk direct de Security Alerts, Identity Risk Detections en Audit Logs van jouw Microsoft 365-omgeving.

  • ✓ Microsoft Entra ID SSO
  • ✓ Alleen-lezen toegang
  • ✓ Altijd in te trekken
Inloggen met Microsoft

Start vandaag met
AlertControl

🎁 Probeer het nu gratis

30 dagen gratis, zonder verplichtingen

  1. 1
    Log in met je Global Administrator-accountGebruik je zakelijke Microsoft-account.
  2. 2
    Geef eenmalig toestemmingAlertControl krijgt alleen-lezen toegang. Intrekken kan altijd.
  3. 3
    Probeer 30 dagen gratisDirect inzicht in alerts, aanmeldingen, MFA en je Secure Score.

Let op: Microsoft geeft de logboeken alleen vrij met de juiste licentie. Je tenant heeft minimaal 1 gebruiker met Microsoft Entra ID P1 of Microsoft 365 Business Premium nodig (of een vergelijkbare security-licentie).

Gratis proberen met Microsoft
Wie krijgt toegang?

Alleen beheerders. Voor je eigen veiligheid.

AlertControl laat zien wat er écht gebeurt in je Microsoft 365-omgeving: wie waar en wanneer inlogt, welke accounts risico lopen, wie nog geen MFA heeft en welke beveiligingsmeldingen openstaan. Dat is waardevolle informatie, en in verkeerde handen precies het overzicht dat een aanvaller zoekt.

Daarom zie je deze gegevens alleen met een passende rol in Microsoft 365. Ons advies: Security Reader. Daarmee zie je alles in AlertControl, maar kun je in Microsoft 365 niets wijzigen.

  1. Global Reader

    Ziet ook alles, en kan daarnaast alle instellingen van je tenant lezen. Handig als je deze rol al hebt.

  2. Global Administrator

    Ziet alles en kan de eenmalige toestemming geven. Gebruik deze rol liever niet dagelijks: een account met zoveel rechten zet je zo min mogelijk in.

Zo geef je iemand de rol Security Reader (stappenplan) →

Security Administrator en Security Operator zien ook alles. Reports Reader ziet alleen aanmeldingen, de Audit Log en Gebruikers & MFA; Compliance Administrator alleen Events en DLP. Andere beheerdersrollen, zoals Exchange-, SharePoint- of Teams Administrator, geven geen toegang.

Geen beheerder? Vraag je IT-beheerder om je de rol Security Reader te geven; het stappenplan hieronder laat zien hoe.

Gebruik je PIM? Activeer je rol vóórdat je inlogt bij AlertControl.

Welke licentie heb je nodig? Microsoft bepaalt of de logboeken uitgelezen mogen worden, en dat hangt af van je licenties. Aanmeldingen, risicodetecties en security alerts vereisen minimaal 1 gebruiker met Microsoft Entra ID P1 of Microsoft 365 Business Premium, of een vergelijkbare security-licentie zoals Microsoft 365 E3 of E5.

Support nodig? Neem contact op via Teams

Installatie-hulp is altijd gratis.